13/08/2023
En el corazón de la seguridad de Bitcoin yace un concepto matemático elegante y poderoso: la Criptografía de Curva Elíptica (ECC, por sus siglas en inglés). A menudo, los usuarios se preguntan cómo es posible compartir una dirección pública para recibir fondos sin exponer en lo más mínimo la clave privada que los controla. La respuesta se encuentra en una maravilla de la criptografía moderna que actúa como una función de un solo sentido, un candado digital que es fácil de cerrar pero prácticamente imposible de abrir sin la llave correcta. Este mecanismo es el que permite que Bitcoin funcione de manera segura y descentralizada.
Cuando Satoshi Nakamoto diseñó Bitcoin, se enfrentó a la necesidad de crear un sistema de propiedad digital robusto, eficiente y, sobre todo, seguro. La elección recayó sobre una variante específica de curva elíptica conocida como secp256k1. Esta decisión no fue arbitraria; se basó en las ventajas significativas que la ECC ofrecía sobre otras alternativas criptográficas, sentando las bases para la seguridad de billones de dólares en valor digital.
¿Por Qué Curvas Elípticas y no Otra Cosa?
Para entender la genialidad de esta elección, es útil compararla con otros sistemas criptográficos más antiguos, como el RSA (Rivest–Shamir–Adleman). Durante décadas, RSA fue el estándar para la criptografía de clave pública, pero su seguridad se basa en un problema matemático diferente: la dificultad de factorizar números primos muy grandes.
Con el avance exponencial del poder computacional, el problema de la factorización se ha vuelto progresivamente más fácil de resolver. Esto significa que para mantener un alto nivel de seguridad, los sistemas RSA requieren claves cada vez más largas. En cambio, la Criptografía de Curva Elíptica basa su seguridad en un problema matemático mucho más complejo conocido como el problema del logaritmo discreto en curvas elípticas. Este problema es significativamente más difícil de resolver, lo que permite a la ECC ofrecer el mismo nivel de seguridad que RSA pero con claves mucho más cortas.
Esta eficiencia es crucial en un sistema como Bitcoin, donde el espacio en cada bloque es limitado y valioso. Claves más cortas significan transacciones más pequeñas, lo que se traduce en un menor uso de datos en la blockchain y, en consecuencia, comisiones de transacción más bajas para los usuarios. La diferencia en eficiencia es abismal.
Tabla Comparativa: ECC vs. RSA
| Característica | Criptografía de Curva Elíptica (ECC) | Algoritmo RSA |
|---|---|---|
| Tamaño de Clave (para 128 bits de seguridad) | 256 bits (usado en Bitcoin) | 3072 bits |
| Eficiencia Computacional | Alta (operaciones más rápidas) | Baja (requiere más poder de cómputo) |
| Tamaño de la Firma | Pequeño | Grande |
| Seguridad por Bit | Muy alta | Moderada y decreciente |
Desglosando la Ecuación: Secp256k1
Una curva elíptica es un conjunto de puntos definidos por una ecuación matemática específica. La forma general de la ecuación es:
y² = x³ + ax + b
Diferentes valores para los parámetros 'a' y 'b' crean curvas elípticas distintas, cada una con propiedades únicas. Para Bitcoin, la curva secp256k1 utiliza los siguientes parámetros:
- a = 0
- b = 7
Por lo tanto, la ecuación que gobierna la seguridad de Bitcoin es sorprendentemente simple:
y² = x³ + 7
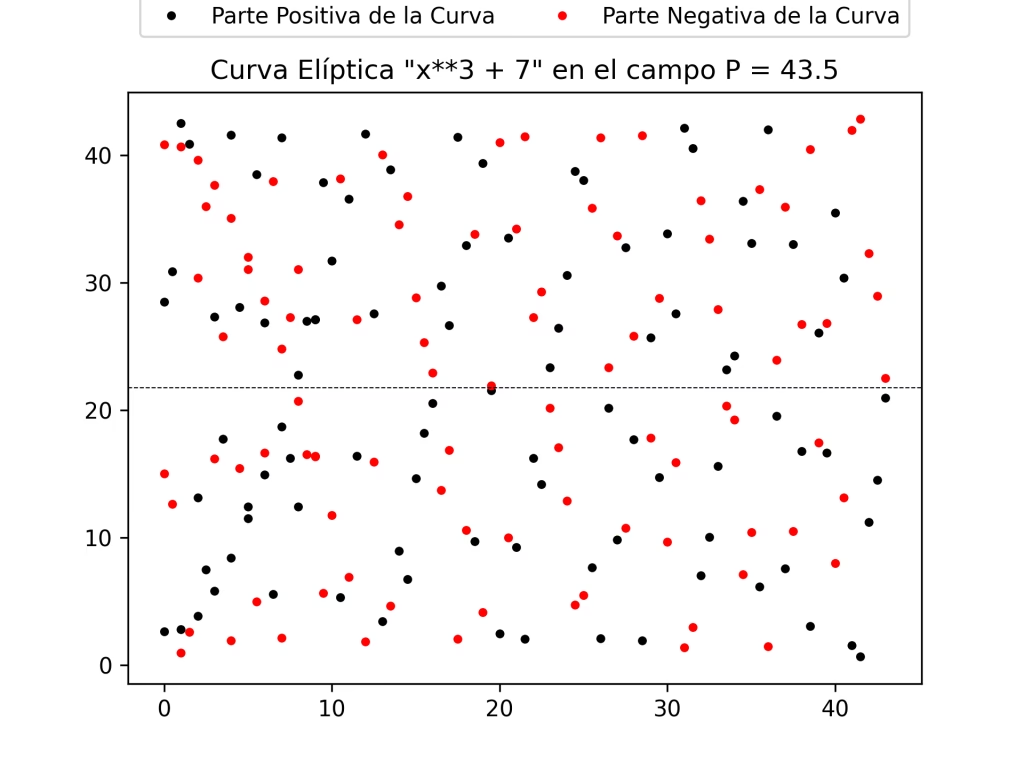
Si graficamos esta ecuación en un plano cartesiano, obtenemos una curva simétrica con respecto al eje x. Esta simetría es una propiedad fundamental que se aprovecha más adelante para comprimir las claves públicas.
La Magia Unidireccional: De Clave Privada a Pública
El proceso de generar una clave pública a partir de una clave privada es el núcleo de la seguridad de Bitcoin. Es una función unidireccional, o "función trampa", porque es extremadamente fácil de realizar en una dirección, pero computacionalmente inviable de revertir.
Los tres componentes clave son:
- La Clave Privada (k): Es simplemente un número entero de 256 bits, generado de forma aleatoria y mantenido en secreto absoluto por el usuario. Es la "llave" que puede firmar transacciones y mover los fondos.
- El Punto Generador (G): Es un punto fijo y público, predefinido en los parámetros de la curva secp256k1. Actúa como el punto de partida para todos los cálculos de claves públicas.
- La Clave Pública (K): Es otro punto en la curva, que se calcula mediante la operación: K = k * G.
Es importante entender que la "multiplicación" aquí no es la aritmética tradicional. Se trata de una operación especial definida sobre la curva elíptica, que consiste en sumar el punto G a sí mismo 'k' veces. La "suma de puntos" en una curva elíptica es un proceso geométrico: para sumar dos puntos A y B, se traza una línea recta a través de ellos; el punto donde esta línea intersecta la curva se refleja a través del eje x para obtener el punto resultante C (C = A + B). Para duplicar un punto (por ejemplo, P + P = 2P), se utiliza la línea tangente al punto P.
Realizar esta operación `k * G` es rápido y eficiente para una computadora. Sin embargo, si un atacante conoce la clave pública (K) y el punto generador (G), intentar averiguar la clave privada (k) es computacionalmente inviable. La única forma de hacerlo sería probando todos los valores posibles para 'k', uno por uno, hasta encontrar el que produce K. Dado que 'k' es un número de 256 bits, la cantidad de posibilidades es astronómica, mayor que el número de átomos en el universo conocido. Tardaríamos billones de años con las supercomputadoras más potentes del mundo para encontrar una sola clave privada.
Firmas Digitales: El Algoritmo ECDSA
Tener un par de claves no es suficiente; necesitamos una forma de demostrar la propiedad de los fondos para gastarlos. Aquí es donde entra en juego el Algoritmo de Firma Digital de Curva Elíptica (ECDSA). Este algoritmo permite al propietario de una clave privada crear una firma digital única para una transacción específica.
Una firma digital prueba dos cosas:
- Que el propietario de la clave privada autorizó la transacción.
- Que la transacción no ha sido modificada desde que fue firmada.
La firma se genera combinando la clave privada y el hash de los datos de la transacción. El resultado son dos números, conocidos como 'r' y 's'. Cualquiera puede usar la clave pública correspondiente para verificar que la firma es válida para esa transacción específica. El proceso de verificación confirma matemáticamente que solo alguien con la clave privada podría haber creado esa firma.
Un detalle de seguridad crítico en ECDSA es el uso de un número aleatorio secreto llamado 'nonce' (o 'k', no confundir con la clave privada). Este número debe ser único para cada firma. Si el mismo 'nonce' se reutiliza para firmar dos transacciones diferentes con la misma clave privada, un atacante puede realizar una simple operación algebraica para calcular la clave privada original. Este error de implementación ha llevado a la pérdida de fondos en el pasado y subraya la importancia de una generación de números aleatorios segura.
Optimizando el Espacio: Claves Públicas Comprimidas
Como mencionamos, la curva `y² = x³ + 7` es simétrica respecto al eje x. Esto significa que para cualquier coordenada 'x' válida, existen dos posibles valores para 'y': uno positivo y otro negativo. Una clave pública es, en esencia, las coordenadas (x, y) de un punto en la curva.
Una clave pública no comprimida almacena ambas coordenadas, 'x' e 'y', junto con un prefijo ('04'), ocupando 65 bytes.
Sin embargo, dado que podemos calcular 'y' si conocemos 'x' (resolviendo la ecuación de la curva), no es estrictamente necesario almacenar la coordenada 'y' completa. Solo necesitamos saber si es la versión positiva o negativa. Esto da lugar a las claves públicas comprimidas.
Tabla Comparativa: Claves Públicas
| Tipo de Clave | Prefijo | Contenido | Tamaño Total |
|---|---|---|---|
| No Comprimida | 0x04 | Coordenada X (32 bytes) + Coordenada Y (32 bytes) | 65 bytes |
| Comprimida (Y par) | 0x02 | Coordenada X (32 bytes) | 33 bytes |
| Comprimida (Y impar) | 0x03 | Coordenada X (32 bytes) | 33 bytes |
Al utilizar claves comprimidas, reducimos el tamaño de la clave pública casi a la mitad. Esto hace que las transacciones sean más ligeras, ahorrando un valioso espacio en los bloques de la blockchain y reduciendo las comisiones para los usuarios.
Preguntas Frecuentes (FAQ)
¿Puedo recuperar mi clave privada a partir de mi clave pública?
No. Es computacionalmente imposible. La seguridad de todo el sistema Bitcoin se basa en la naturaleza unidireccional de la Criptografía de Curva Elíptica. Revertir este proceso es equivalente a buscar una aguja específica en un pajar del tamaño de una galaxia.
¿Qué es exactamente secp256k1?
Es el nombre estándar para el conjunto de parámetros específicos de la curva elíptica elegida por Satoshi Nakamoto para Bitcoin. Incluye la ecuación de la curva, un punto generador específico y otros constantes matemáticas necesarias para que el sistema funcione de manera consistente y segura.
¿Por qué es tan peligroso reutilizar el 'nonce' al firmar transacciones?
Reutilizar el número aleatorio secreto ('k' o nonce) en dos firmas diferentes creadas con la misma clave privada expone suficiente información matemática para que un tercero pueda resolver un sistema de ecuaciones y derivar tu clave privada. Es una de las vulnerabilidades más conocidas y catastróficas en la implementación de ECDSA.
¿Es seguro compartir mi clave pública o mi dirección de Bitcoin?
Sí, es completamente seguro desde el punto de vista del robo de fondos. La clave pública está diseñada para ser compartida. Sin embargo, ten en cuenta las implicaciones de privacidad. Al compartir una dirección, cualquiera puede usar un explorador de bloques para ver el saldo y el historial de transacciones asociadas a ella.
Conclusión
La Criptografía de Curva Elíptica es el guardián silencioso y robusto de la red Bitcoin. Es una aplicación brillante de las matemáticas avanzadas que proporciona una seguridad de nivel militar con una eficiencia notable. Gracias a las propiedades de la curva secp256k1, podemos generar pares de claves, derivar direcciones públicas y firmar transacciones con la certeza de que nuestros fondos están protegidos por un muro criptográfico que, hasta la fecha, es infranqueable. Entender sus fundamentos no solo desmitifica cómo funciona Bitcoin, sino que también aumenta la apreciación por la elegancia y la solidez de su diseño.
Si quieres conocer otros artículos parecidos a La Criptografía de Curva Elíptica de Bitcoin puedes visitar la categoría Criptomonedas.


